Цифровая атака: хакеры разослали ложные сигналы о ядерной угрозе на Украине
Приложение оповещения на Украине взломали. Ответственность на себя взяла группировка Hitcore: по её утверждению, администратор системы загрузил на рабочий компьютер вирусный файл под названием «ZAL-upa». Сотрудник общался с 17-летней девушкой и рассчитывал увидеть откровенные фотографии. Вместо этого злоумышленники получили доступ к системе оповещения, которая используется для предупреждений об угрозах с воздуха. Сервис применяется для массового оповещения граждан о ракетных и авиационных угрозах. Именно этот файл, по версии хакеров, стал точкой входа для атаки. Администратор не проверил вложение перед запуском.
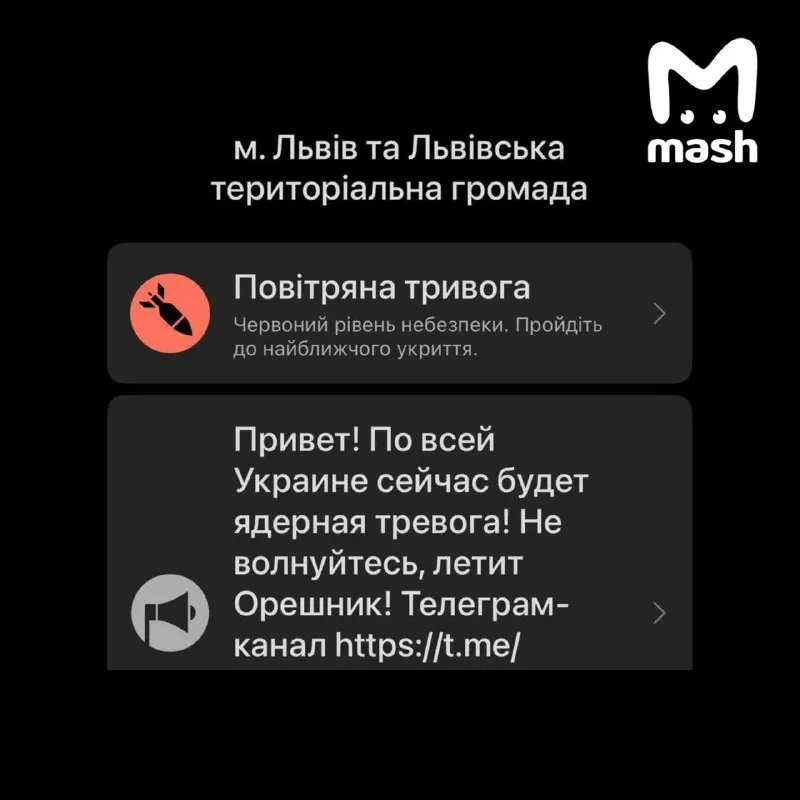
Приложение оповещения на Украине взломали. Ответственность на себя взяла группировка Hitcore: по её утверждению, администратор системы загрузил на рабочий компьютер вирусный файл под названием «ZAL-upa». Сотрудник общался с 17-летней девушкой и рассчитывал увидеть откровенные фотографии. Вместо этого злоумышленники получили доступ к системе оповещения, которая используется для предупреждений об угрозах с воздуха. Сервис применяется для массового оповещения граждан о ракетных и авиационных угрозах. Именно этот файл, по версии хакеров, стал точкой входа для атаки. Администратор не проверил вложение перед запуском.
Через заражённый компьютер хакеры проникли в инфраструктуру приложения «Воздушная тревога». Они хотели показать уязвимость украинских сервисов и предупредили: «Это далеко не последний взлом». Группировка не уточнила, как именно файл попал к сотруднику, но подчеркнула, что использовала метод социальной инженерии. Они продемонстрировали, что доступ к критическим сервисам может быть получен без сложных технических средств. Для распространения ложных сигналов использовались push-уведомления.
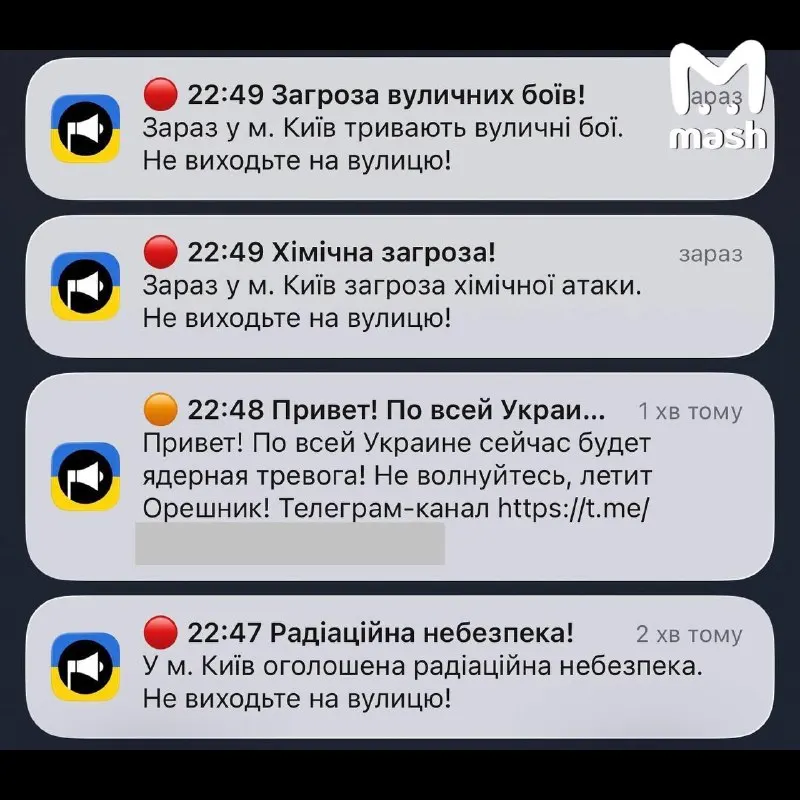
После взлома пользователям начали приходить подготовленные фейковые предупреждения. Сообщения содержали сведения о ядерной атаке и якобы летящем «Орешнике». Жители Киева дополнительно получили уведомления о химической угрозе с красным уровнем опасности. Каждое из них сопровождалось ссылками на телеграм-канал, который, по данным хакеров, связан с их группой.
Воздушные силы Украины заявили, что приложение «Воздушная тревога», предположительно, подверглось враждебному воздействию. В заявлении ведомства подчёркивается отсутствие радиационной угрозы. Отдельно указано, что радиационного загрязнения не зафиксировано. Украинская сторона подтвердила, что ложные уведомления не имеют отношения к реальным угрозам.