«Запуск по РФ ядерных боеголовок»: приложение МЧС взломали
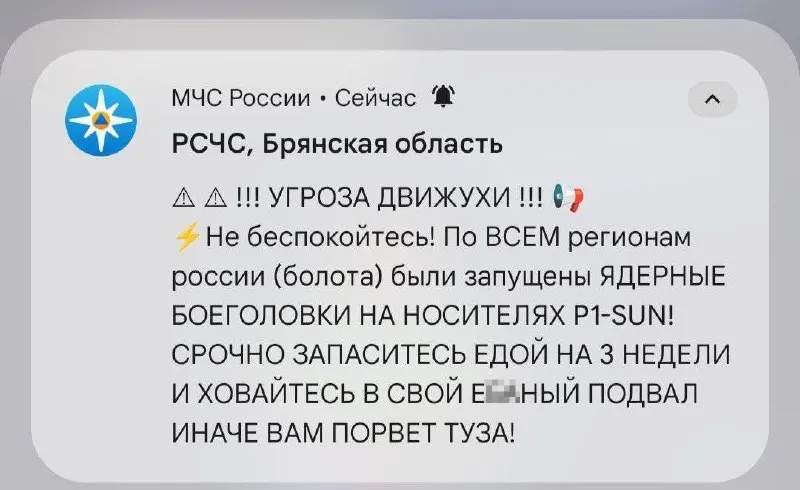
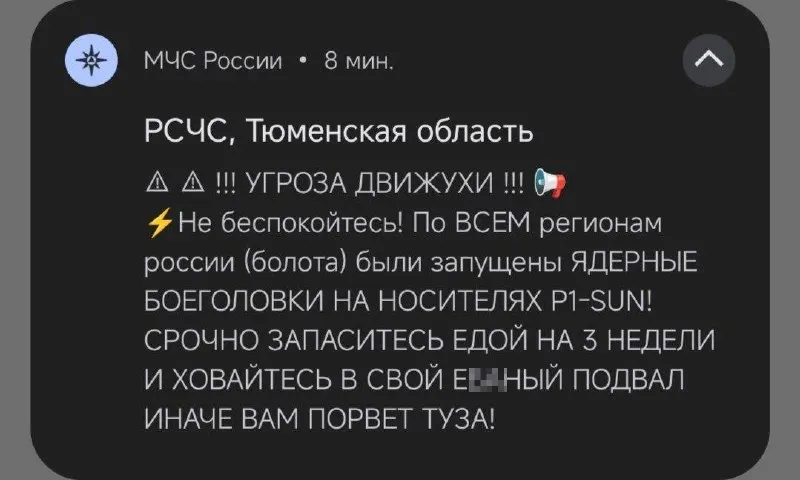
Взломано мобильное приложение МЧС России. Фейковые оповещения о запуске по территории страны ядерных боеголовок появились в официальных каналах как минимум десяти регионов. Ведомство подтвердило факт несанкционированного доступа к своей системе оповещения, которая используется для экстренных уведомлений. Атака привела к массовой рассылке ложных сообщений.
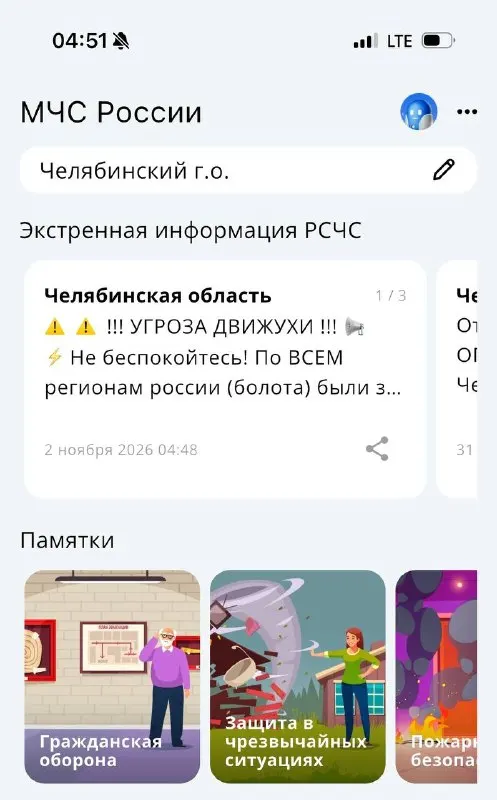
Взломано мобильное приложение МЧС России. Фейковые оповещения о запуске по территории страны ядерных боеголовок появились в официальных каналах как минимум десяти регионов. Ведомство подтвердило факт несанкционированного доступа к своей системе оповещения, которая используется для экстренных уведомлений. Атака привела к массовой рассылке ложных сообщений.
Масштаб инцидента
Сообщения зафиксированы в каналах МЧС Санкт-Петербурга, Нижегородской, Тюменской, Тульской, Челябинской, Брянской и Белгородской областей. Аналогичные публикации появились в Пермском и Ставропольском краях, а также в Башкирии. Все они распространялись через ресурсы, которые используют региональные оперативные штабы, поэтому уведомления выглядели как официальные и вызывали доверие у подписчиков.
Информация о запуске ядерных боеголовок не соответствовала действительности. Пользователи получали уведомления от официального приложения, что усилило эффект ложной тревоги, а МЧС впоследствии опровергло эти сообщения. Точное число получателей фейковых оповещений не раскрывалось, но массовый характер рассылки подтвержден.
Реакция ведомства
В МЧС заявили, что причиной рассылки стал взлом мобильного приложения. Именно из-за этого, по данным ведомства, пользователи получили фейковую информацию, а не из-за ошибочных действий сотрудников. Сейчас специалисты проверяют, каким образом злоумышленники получили доступ к системе оповещения, и устанавливают возможные пути дальнейшего взлома.
Сроки восстановления сервисов не называются. МЧС также не сообщило, были ли затронуты другие каналы оповещения. Ведомству предстоит устранить последствия атаки и предотвратить повторные инциденты, а также выяснить источник несанкционированного доступа.